セッションタイムアウト
一定時間操作がないユーザーを自動的にログアウトさせることで、組織のセキュリティを維持できます。不正アクセスを防止し、機密情報やアセットを安全に保護できます。
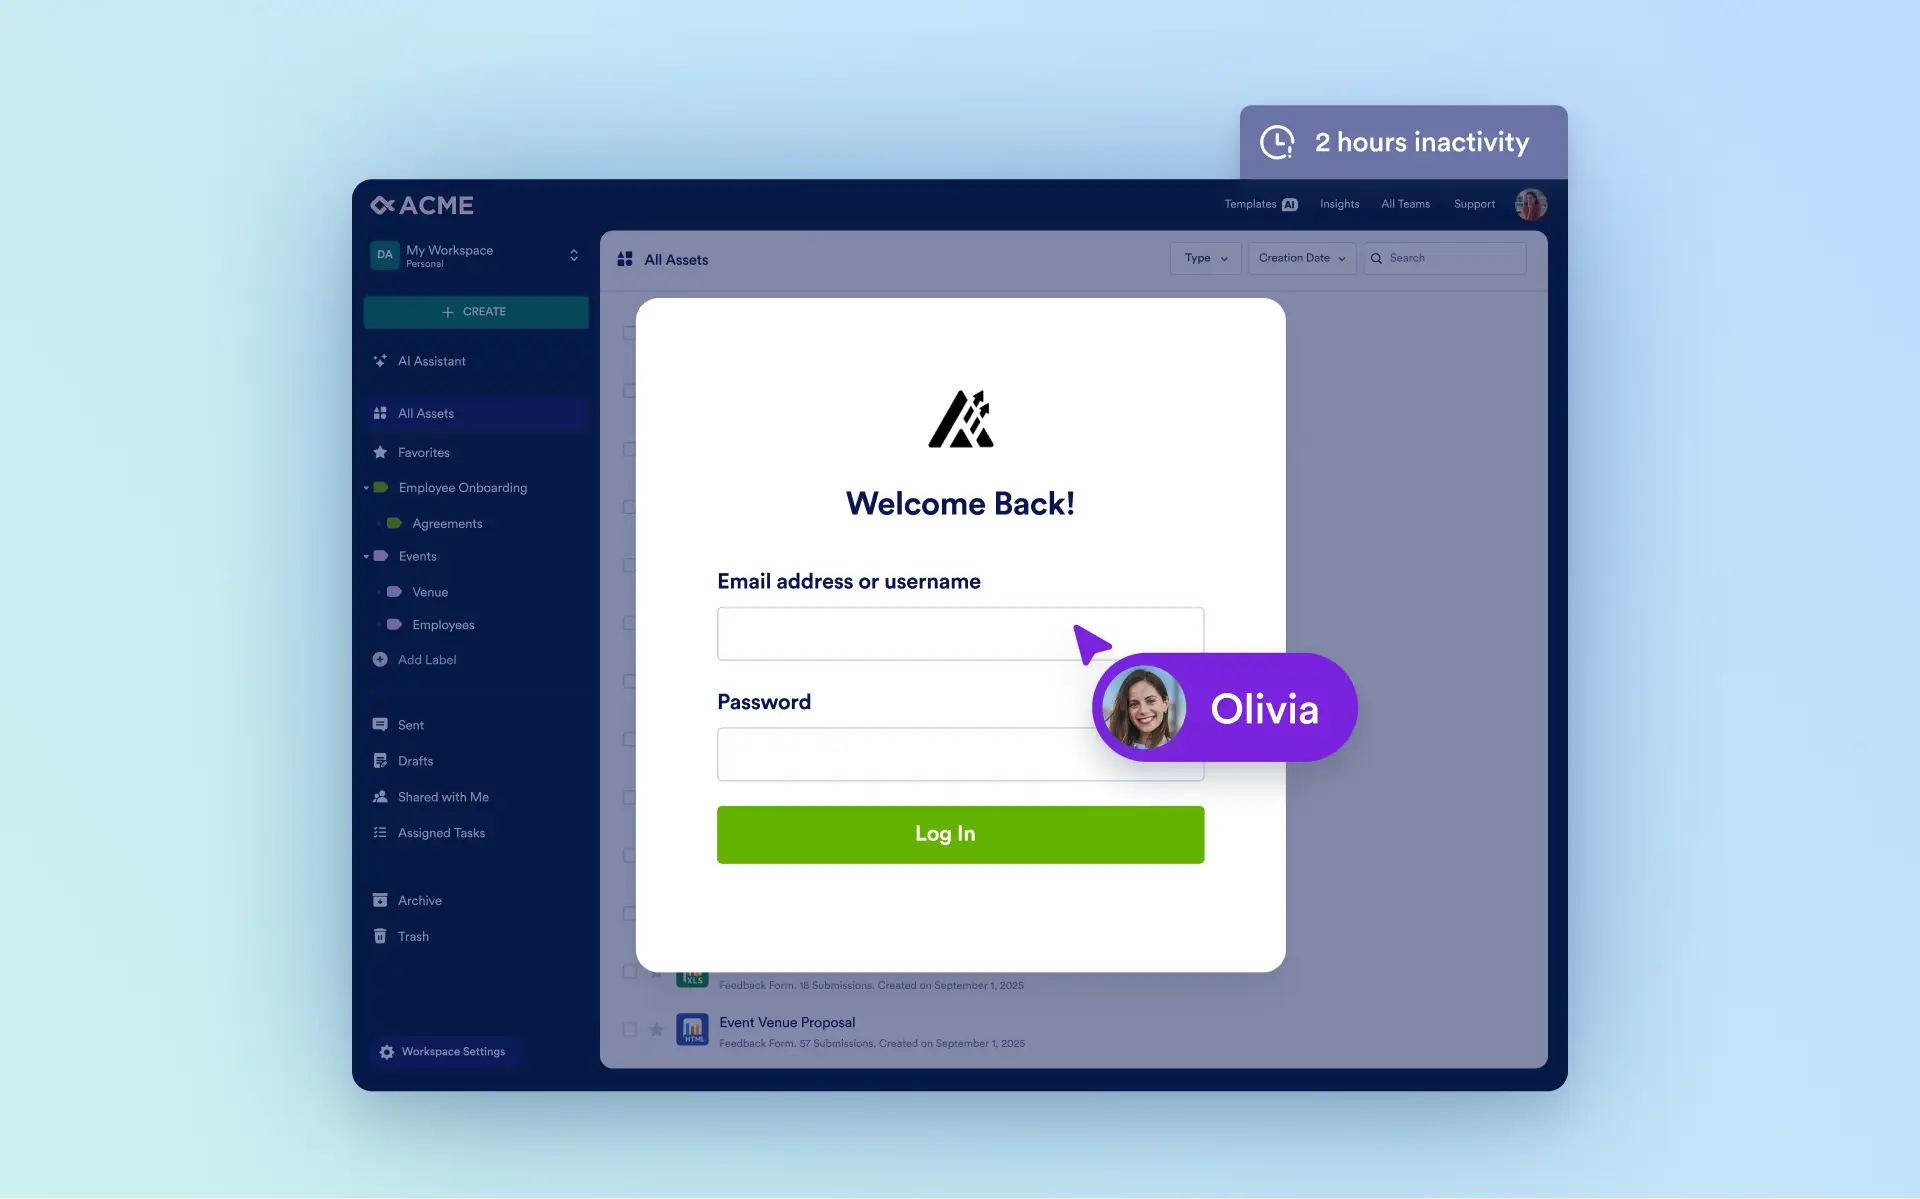
非アクティブなセッションを自動的に終了し、データを保護し、コンプライアンスを維持し、組織全体のユーザーアクセスを管理者が完全にコントロールできるようにします。
タイムアウトオプション
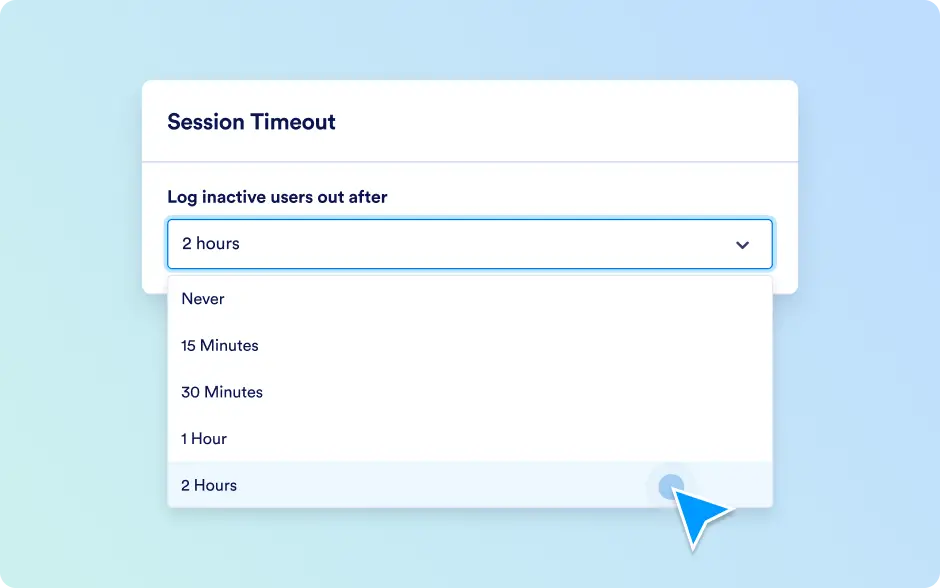
管理者、セキュリティとユーザーの利便性のバランスを考慮してセッションタイムアウトを設定できます。15分、30分、1時間、2時間の経過後にユーザーを自動的にログアウトさせるほか、手動でログアウトするまでセッションを維持するよう設定することもできます。
組織全体の管理
この機能により、ユーザーセッションをきめ細かく制御でき、生産性とプラットフォーム全体でのシームレスなアクセスをサポートしながら、セキュリティを維持します。