Se gestisci un centro di medicina estetica, la conformità HIPAA non è facoltativa. A differenza di una tradizionale spa, i med spa offrono trattamenti medici come iniezioni, procedure laser e peeling chimici. Ciò significa che le informazioni raccolte dai clienti sono informazioni sanitarie protette (PHI) e sei responsabile di mantenerle al sicuro.
La buona notizia è che la conformità non deve essere complicata. Ecco una panoramica di ciò che devi sapere e di come proteggere la tua attività.

La normativa HIPAA si applica al tuo med spa?
Se il tuo med spa è supervisionato da un professionista medico autorizzato e offre trattamenti medici, allora sì — la normativa HIPAA probabilmente si applica a te. Ogni volta che raccogli l’anamnesi, i farmaci, le allergie o le cartelle cliniche di un cliente, tali informazioni sono considerate PHI e rientrano nelle tutele della HIPAA.
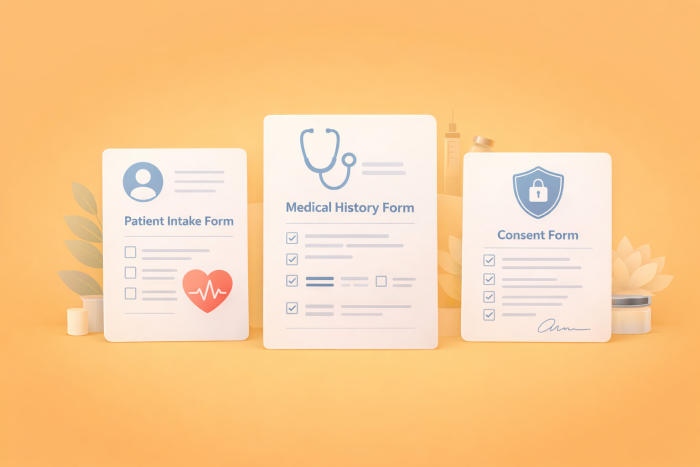
Alcuni dei moduli utilizzati dai med spa per raccogliere PHI includono
- Moduli di accettazione del cliente. Questi moduli raccolgono informazioni come l’anamnesi, i farmaci in uso, le allergie e le condizioni della pelle. Ogni campo che riguarda il background medico di un cliente raccoglie PHI.
- Moduli di consenso informato. Prima di un trattamento con botox, filler o laser, i clienti confermano di essere consapevoli dei rischi delle procedure e di non avere condizioni mediche che li rendano inadatti al trattamento. I dati di questi moduli contengono PHI e richiedono un’archiviazione sicura.
- Questionari sull’anamnesi. Spesso raccolti separatamente dai moduli di accettazione, questi moduli approfondiscono il background medico di un cliente prima di procedure specifiche come trattamenti laser o peeling chimici. Qualsiasi informazione sanitaria documentata qui è PHI e deve essere gestita di conseguenza.
Come raccogliere le informazioni in modo conforme alla HIPAA
I moduli cartacei conservati in un raccoglitore rappresentano un rischio per la conformità. Possono essere smarriti, danneggiati o facilmente consultati da chiunque. I moduli digitali sono un’opzione molto più sicura — a condizione che la piattaforma che utilizzi sia abilitata alla HIPAA.
Jotform offre moduli abilitati alla HIPAA con un Business Associate Agreement (BAA), un requisito previsto dalla HIPAA per qualsiasi piattaforma di terze parti che gestisce PHI.
Con Jotform, puoi creare online i tuoi moduli di accettazione, consenso e anamnesi, raccogliere firme elettroniche in modo sicuro con Jotform Sign e archiviare gli invii in un ambiente crittografato e con accesso controllato. Puoi anche controllare quali membri del team hanno accesso a quali moduli e dati — così, ad esempio, il personale della reception non ha visibilità sulle note cliniche.
Ecco una rapida checklist di conformità per il tuo med spa:
- Tutti i moduli di accettazione, consenso e anamnesi vengono raccolti digitalmente su una piattaforma abilitata alla HIPAA.
- Hai un BAA firmato con ogni fornitore di software che gestisce PHI.
- I file dei clienti sono accessibili solo al personale che ne ha bisogno.
- Disponi di una procedura che consente ai clienti di richiedere l’accesso alle proprie cartelle o la loro cancellazione.
- Il personale è formato su cosa sono le PHI e su come gestirle.
- Raccogli e conservi una registrazione del consenso all’uso di eventuali foto prima e dopo dei clienti.
In conclusione
La conformità HIPAA in un med spa riguarda in realtà la creazione di buone abitudini su come raccogli, archivi e condividi le informazioni dei clienti. I moduli giusti e il software giusto fanno una grande differenza nella protezione dei tuoi clienti — e della tua attività.
I moduli abilitati alla HIPAA di Jotform rendono facile rispettare le normative senza rivoluzionare tutti i tuoi flussi di lavoro. Inizia con il tuo modulo di accettazione e prosegui da lì.


Invia un Commento: