
Onlangs werd er een beveiligingslek ontdekt in een veelgebruikte WordPress-plug-in voor formulierbouwers. Dat legde meteen een belangrijk probleem bloot waar website-eigenaren rekening mee moeten houden: de betrouwbaarheid van de betalingscontrole. Door het lek kunnen aanvallers de betalingsvalidatie omzeilen en mogelijk producten of diensten ontvangen zonder het volledige bedrag te betalen.
Voor bedrijven die online formulieren gebruiken om betalingen te innen, bijvoorbeeld voor evenementinschrijvingen, digitale downloads, lidmaatschappen of diensten, kan zo’n fout tot flinke financiële schade en reputatieverlies leiden.
In deze blogpost leggen we uit wat er precies gebeurde, waarom er lekken in de betalingscontrole ontstaan en hoe moderne formulieroplossingen zoals Jotform deze risico’s beperken met veilige betalingsintegraties en een betrouwbare formulierinfrastructuur.
Wat er gebeurde: betalingscontrole omzeild in Formidable Forms
Op 13 maart 2026 werd er een beveiligingslek bekendgemaakt in de WordPress-plug-in Formidable Forms, wat zorgen opriep over de betalingscontrole in online formuliersystemen. Formidable Forms is een van de populaire drag-and-drop formulierbouwers en wordt op meer dan 300.000 WordPress-websites gebruikt om contactformulieren, enquêtes, inschrijvingen en betaalformulieren te maken.
Beveiligingsonderzoekers ontdekten dat een fout in de Stripe-betalingsintegratie van de plug-in het mogelijk maakte om de juiste betalingscontrole te omzeilen.
Het lek zorgde er concreet voor dat een aanvaller een eerder afgeronde Stripe PaymentIntent van een goedkope betaling opnieuw kon gebruiken en kon toepassen op een duurdere transactie.
In de praktijk kon een aanvaller het volgende doen:
- Een goedkope betaling voltooien via een formulier dat met Formidable Forms is gemaakt.
- De Stripe PaymentIntent van die transactie onderscheppen.
- Diezelfde PaymentIntent opnieuw gebruiken bij het indienen van een ander formulier waarvoor een hoger bedrag moest worden betaald.
- Het systeem laten denken dat de dure transactie betaald was, terwijl het volledige bedrag nooit is overgemaakt.
Het probleem ontstond doordat de plug-in alleen de status van de Stripe PaymentIntent controleerde, zonder te checken of het verwachte bedrag klopte en of dit bij de specifieke formulierinzending hoorde.
Was de PaymentIntent eenmaal als geslaagd gemarkeerd, dan kon het systeem daardoor ten onrechte een duurdere aankoop goedkeuren.
Het lek kreeg de code CVE-2026-2890 en een CVSS-score van 7,5 (hoog). Het treft Formidable Forms tot en met versie 6.28 en is verholpen in versie 6.29.
Zo int u veilig betalingen met Jotform
Als u betalingen int via online formulieren, is het belangrijk om tools te kiezen met veilige betalingsworkflows en betrouwbare integraties.
Jotform is een no-code formulierbouwer die wereldwijd door bedrijven, non-profits en organisaties wordt gebruikt om informatie en betalingen via online formulieren te verzamelen.
Via de bibliotheek met betalingsintegraties biedt Jotform ingebouwde koppelingen met meer dan 40 betalingsproviders.
Met deze integraties koppelt u uw formulieren aan vertrouwde betaalplatforms zoals Stripe, PayPal, Square, Authorize.net, Braintree, Apple Pay en Google Pay.
Dankzij deze koppelingen kunnen bedrijven veilig betalingen innen voor onder meer:
Omdat betalingen via de officiële API’s van de betalingsprovider worden verwerkt, blijven de validatie van transacties en de beveiliging in lijn met de beste werkwijzen van het betaalplatform zelf.
Zo gebruikt u Jotform op WordPress-sites
Veel website-eigenaren werken met WordPress, maar willen toch een veilig formulier- en betaalsysteem. In plaats van ingewikkelde formulier-plug-ins in WordPress zelf te installeren, kiezen veel teams ervoor om formulieren van een extern platform in te sluiten. Jotform biedt daarvoor een lichte WordPress-plug-in waarmee u Jotform eenvoudig in uw WordPress-pagina’s insluit.
Met de plug-in Jotform Online Embed Forms maakt u formulieren in de krachtige no-code formulierbouwer van Jotform en voegt u ze met een paar klikken toe aan uw WordPress-site. U hoeft niet te programmeren en u kunt de formulieren volledig aanpassen aan het ontwerp van uw website.
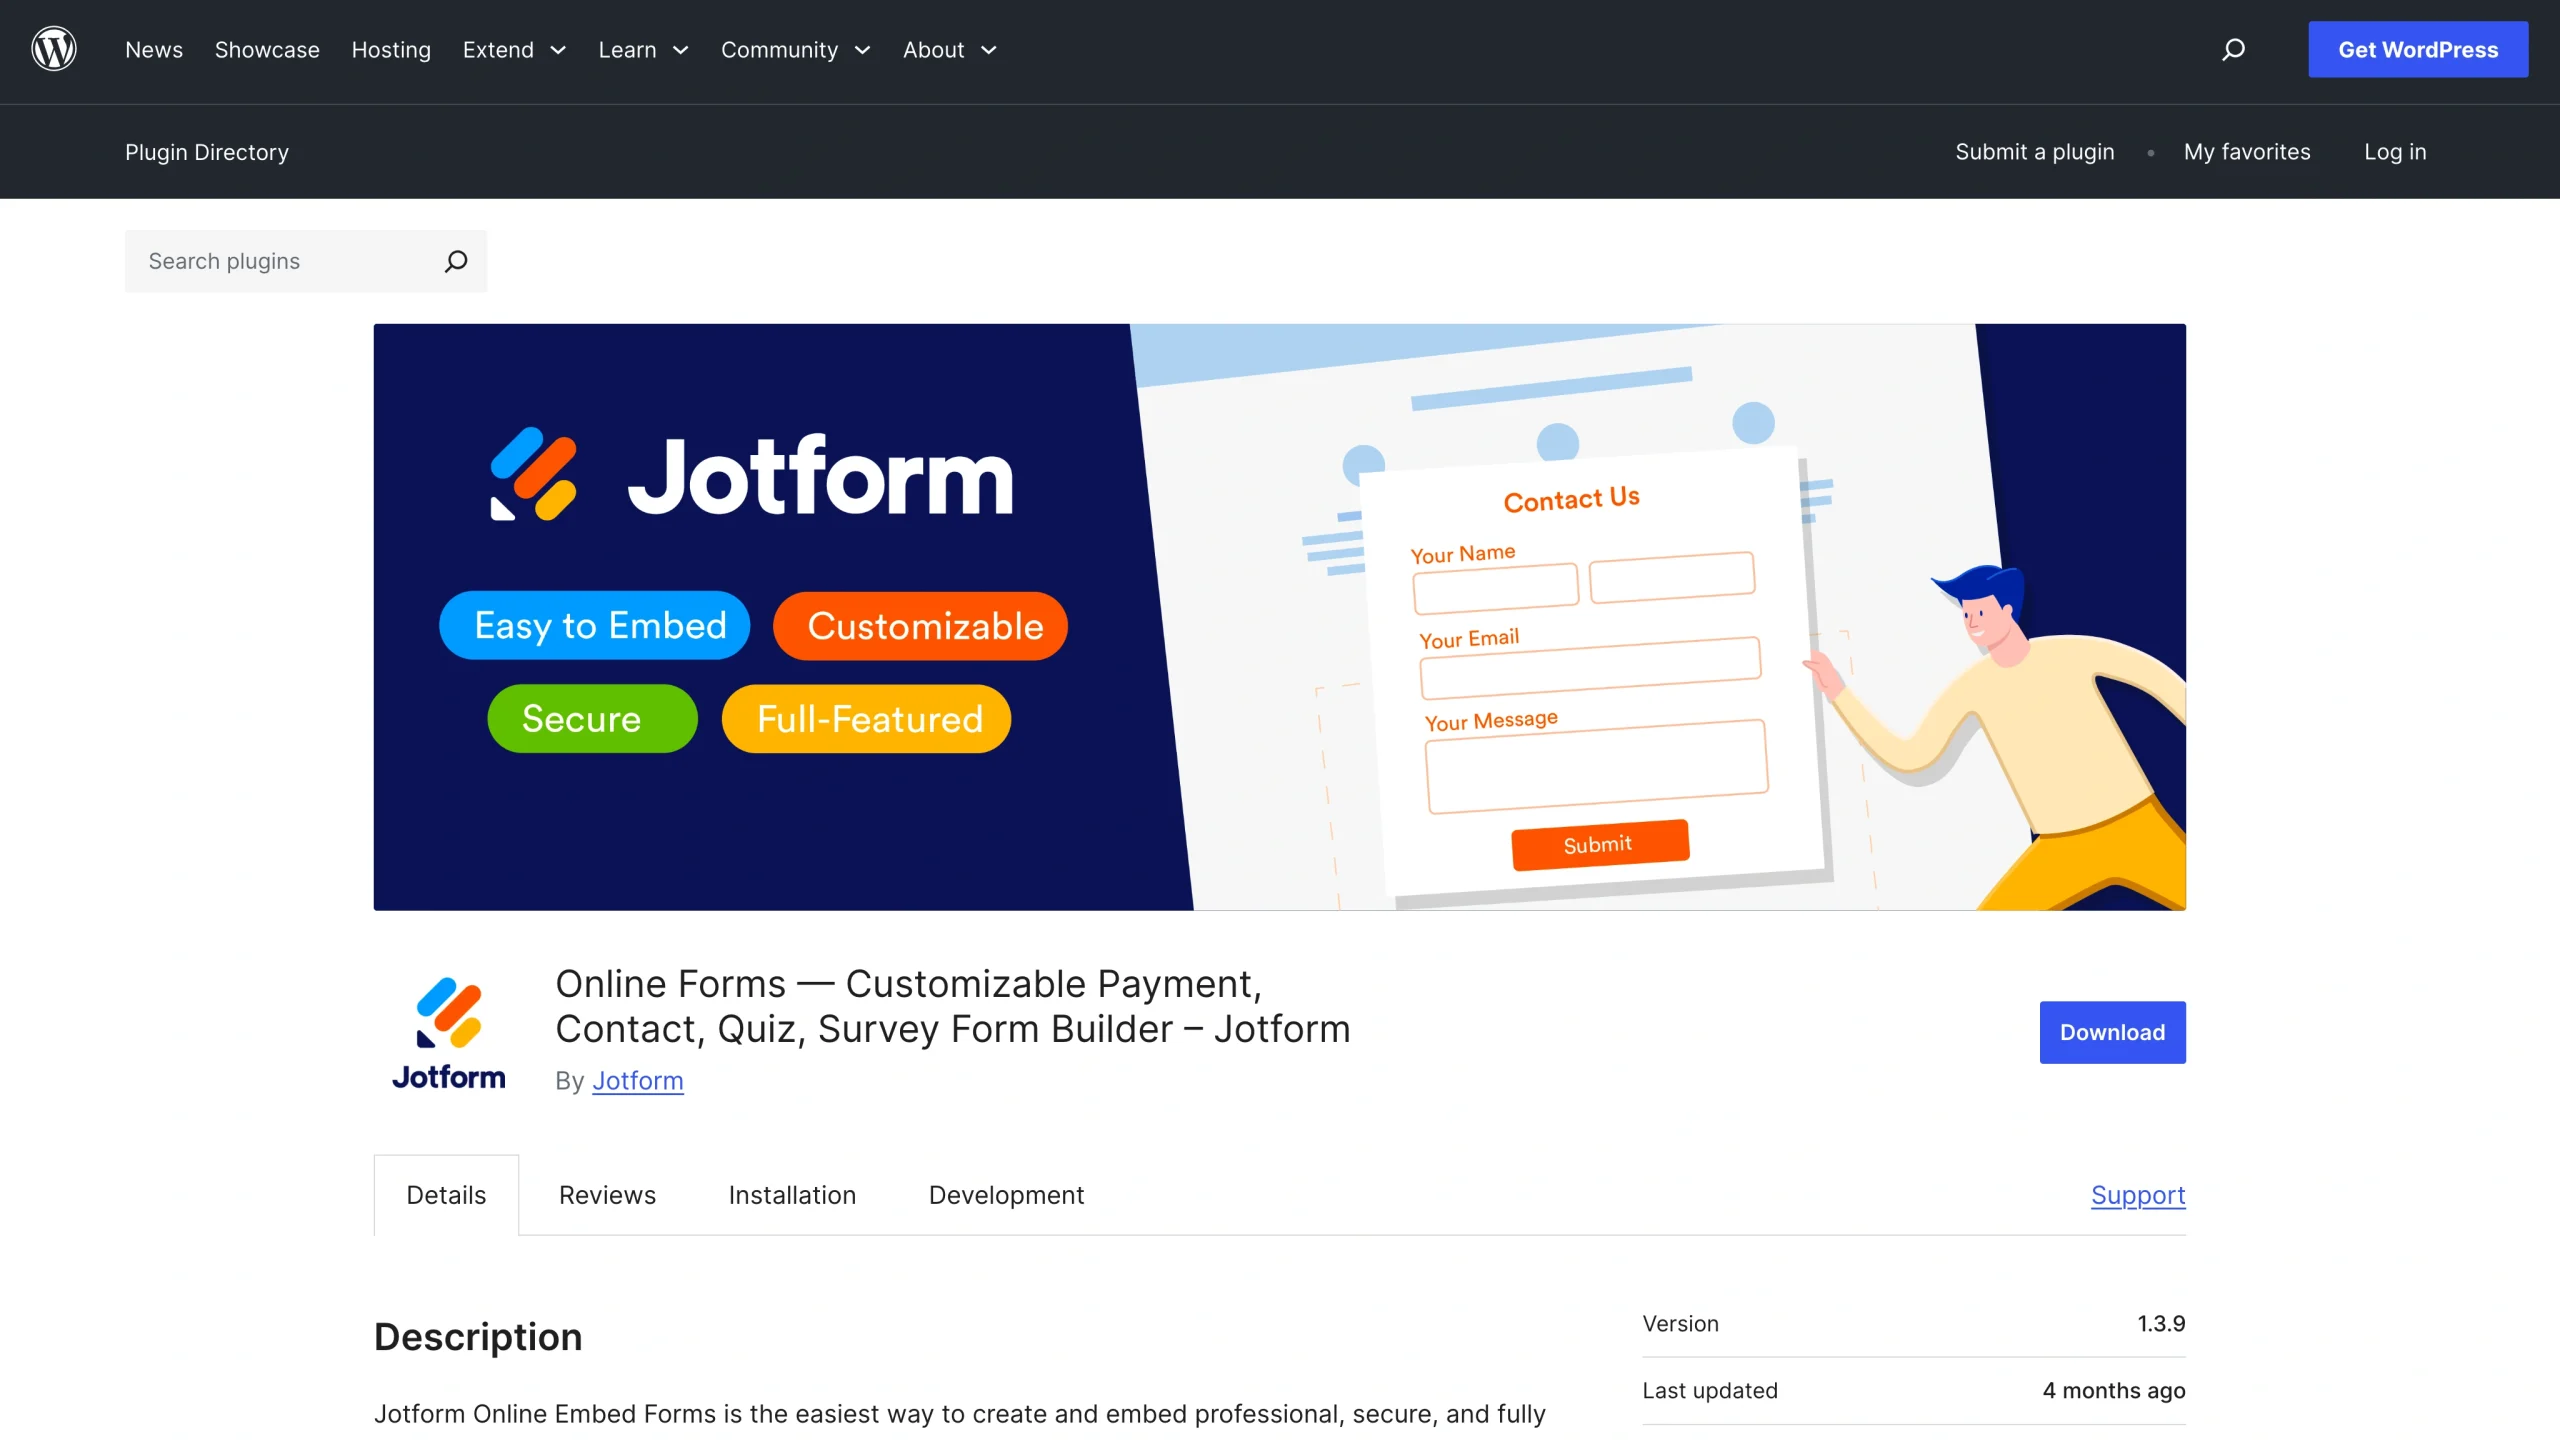
Zodra de plug-in is geïnstalleerd, kunt u het volgende doen:
- Bestaande Jotform-formulieren rechtstreeks in WordPress-pagina’s of -berichten insluiten
- Veilige betaalformulieren tonen voor producten, inschrijvingen of donaties
- Reacties, bestandsuploads en betalingen van bezoekers verzamelen
- Inzendingen, meldingen en workflows beheren vanuit het Jotform-dashboard
Deze opzet heeft een belangrijk voordeel: de formulierlogica en de betalingsverwerking vinden plaats buiten de omgeving van de WordPress-plug-in. Omdat WordPress-plug-ins draaien in de serveromgeving van de website, kan een lek in een plug-in soms risico’s voor de site opleveren. Door extern gehoste formulieren in te sluiten, houdt u de inhoud van uw website gescheiden van uw formulier- en betaalinfrastructuur.
5 tips voor veilige betaalformulieren
Of u nu met WordPress-plug-ins of met ingesloten formulieren werkt, een aantal belangrijke gewoonten helpt om betalingsgerelateerde beveiligingsrisico’s te verkleinen.
Houd plug-ins en integraties up-to-date
Verouderde plug-ins zijn een van de meest voorkomende toegangspoorten voor beveiligingslekken op websites. In software worden geregeld fouten ontdekt, en ontwikkelaars brengen updates uit om die te verhelpen. Worden die updates niet snel geïnstalleerd, dan kunnen aanvallers bekende lekken misbruiken.
U beperkt dat risico zo:
- Zet automatische updates aan voor uw WordPress-plug-ins en thema’s als dat kan.
- Controleer regelmatig op updates voor uw formulierbouwers, betalingsintegraties en beveiligings-plug-ins.
- Houd de beveiligingsmeldingen van plug-inontwikkelaars en WordPress-beveiligingsdiensten in de gaten.
- Verwijder ongebruikte plug-ins die niet meer worden onderhouden.
Door uw software bij te houden, profiteert uw site altijd van de nieuwste beveiligingsoplossingen en verbeteringen.
Werk met vertrouwde betalingsproviders
Betalingsverwerking is een complex systeem dat sterke mechanismen voor fraudepreventie en transactievalidatie vraagt. Vertrouwde betalingsproviders investeren fors in infrastructuur die betalingsmanipulatie tegengaat en gevoelige gegevens beschermt. Bekende aanbieders zoals Stripe, PayPal, Square en Authorize.net bouwen beveiligingen in zoals:
- Tokenisatie, waarbij gevoelige kaartgegevens worden vervangen door veilige tokens
- Systemen voor fraudedetectie die verdachte transacties in de gaten houden
- Sterke versleutelingsstandaarden voor betaalgegevens
- Naleving van de PCI DSS-beveiligingsnormen
Door met gevestigde betalingsproviders te werken, weet u zeker dat transacties correct worden gevalideerd en dat de betaalgegevens van uw klanten veilig worden verwerkt.
Vermijd eigen betalingslogica waar het kan
Een eigen betalingsworkflow bouwen lijkt flexibel, maar levert serieuze beveiligingsrisico’s op als het niet goed wordt aangepakt. Een betalingscontrole vraagt om een zorgvuldige validatie van transactie-ID’s, bedragen, gebruikerssessies en betaalstatussen.
Zonder de nodige tests en beveiligingskennis kan eigen logica belangrijke controles missen, zoals:
- Of de betaling wel bij de huidige transactie hoort
- Of het afgeschreven bedrag overeenkomt met het verwachte bedrag
- Of de betaaltoken al eerder is gebruikt
Vertrouw waar mogelijk op de officiële integraties van formulierplatforms en betalingsproviders, in plaats van zelf een validatiesysteem voor betalingen te ontwikkelen.
Houd uw transacties regelmatig in de gaten
Ook met sterke beveiligingsmaatregelen blijft het belangrijk om uw betalingsactiviteit te volgen, zodat u ongewoon gedrag op tijd opmerkt.
Door uw transacties regelmatig te bekijken, spoort u mogelijke problemen op, zoals:
- Herhaalde betaalpogingen met ongebruikelijke bedragen
- Meerdere transacties vanaf hetzelfde account binnen korte tijd
- Onverwachte terugbetalingen of chargebacks
- Verdachte formulierinzendingen die aan betalingen zijn gekoppeld
Veel betalingsproviders bieden dashboards waarmee u betalingsactiviteit kunt volgen, transactiepatronen kunt analyseren en verdacht gedrag kunt markeren.
Stelt u automatische waarschuwingen en meldingen in, dan kunt u ook sneller reageren zodra er iets vreemds gebeurt.
Kies voor veilige hosting en HTTPS
Versleuteling speelt een cruciale rol bij het beschermen van betaalformulieren en gebruikersgegevens.
Alle pagina’s die gevoelige informatie verzamelen, horen via HTTPS te draaien. Dat versleutelt het verkeer tussen de browser van de gebruiker en de webserver, zodat aanvallers betaalgegevens tijdens het verzenden niet kunnen onderscheppen.
Zo maakt u uw site veiliger:
- Installeer een geldig SSL-certificaat en houd het up-to-date.
- Zorg dat al uw betaalformulieren uitsluitend via een HTTPS-verbinding worden geladen.
- Laad geen externe scripts of content die lekken kunnen veroorzaken.
- Werk met betrouwbare hostingproviders die beveiligingsfuncties bieden zoals firewalls, malwarescans en servermonitoring.
Een veilige hostingomgeving in combinatie met versleutelde verbindingen beschermt zowel klantgegevens als betaaltokens tegen ongeoorloofde toegang.
Zo beschermt u de betaalinfrastructuur van uw website
Betaalformulieren zijn onmisbaar voor moderne websites, maar ze vragen ook om een zorgvuldig beveiligingsontwerp.
Het recent ontdekte lek in de betalingscontrole van een WordPress-formulier-plug-in laat zien hoe belangrijk een goede validatie is bij het afhandelen van online transacties.
Door met veilige betalingsproviders te werken, uw integraties up-to-date te houden en te kiezen voor betrouwbare formulierplatforms, verkleinen bedrijven het risico op betalingsmanipulatie aanzienlijk.
Met tools zoals Jotform maakt u eenvoudig veilige betaalformulieren, koppelt u ze aan vertrouwde betalingsproviders en sluit u ze met minimale installatie in op WordPress-sites.
Voor organisaties die online betalingen innen, is investeren in een veilige formulierinfrastructuur niet alleen een technische keuze. Het is een wezenlijk onderdeel van het beschermen van zowel uw omzet als het vertrouwen van uw gebruikers.
Dit artikel is bedoeld voor WordPress-site-eigenaren, ontwikkelaars en bedrijven die betalingen innen via online formulieren en die willen begrijpen wat kwetsbaarheden in de betalingscontrole inhouden, en hoe ze transacties veilig verwerken met moderne formulier- en betaaloplossingen.













Verstuur Opmerking: