
Kürzlich wurde in einem weit verbreiteten WordPress-Plug-in zur Formularerstellung eine Sicherheitslücke entdeckt, die ein wichtiges Thema für Website-Betreiber ins Licht rückt: die Integrität der Zahlungsprüfung. Durch die Lücke können Angreifer die Zahlungsvalidierung umgehen und unter Umständen Produkte oder Dienstleistungen erhalten, ohne den vollen Betrag zu bezahlen.
Für Unternehmen, die Online-Formulare zum Einzug von Zahlungen nutzen – ob für Veranstaltungsanmeldungen, digitale Downloads, Mitgliedschaften oder Dienstleistungen –, kann eine solche Schwachstelle erhebliche finanzielle Verluste und einen Imageschaden nach sich ziehen.
In diesem Blogbeitrag erklären wir, was genau passiert ist, warum solche Schwachstellen bei der Zahlungsprüfung überhaupt entstehen und wie moderne Formularlösungen wie Jotform diese Risiken mit sicheren Zahlungsintegrationen und einer zuverlässigen Formularinfrastruktur verringern.
Was passiert ist: Umgehung der Zahlungsprüfung bei Formidable Forms
Eine am 13. März 2026 offengelegte Sicherheitslücke im WordPress-Plug-in Formidable Forms hat Bedenken hinsichtlich der Zahlungsprüfung in Online-Formularsystemen aufgeworfen. Formidable Forms gehört zu den beliebten Drag-and-drop-Formulargeneratoren und kommt auf mehr als 300.000 WordPress-Websites zum Einsatz, etwa für Kontaktformulare, Umfragen, Anmeldungen und Zahlungsformulare.
Sicherheitsforscher stellten fest, dass ein Fehler in der Stripe-Zahlungsintegration des Plug-ins es Angreifern ermöglichte, eine ordnungsgemäße Zahlungsprüfung zu umgehen.
Konkret konnte ein Angreifer dadurch einen bereits abgeschlossenen Stripe-PaymentIntent aus einer Zahlung mit geringem Betrag wiederverwenden und ihn auf eine teurere Transaktion anwenden.
In der Praxis sah das so aus:
- Der Angreifer schließt über ein mit Formidable Forms erstelltes Formular eine günstige Zahlung ab.
- Er greift den Stripe-PaymentIntent ab, der zu dieser Transaktion gehört.
- Diesen PaymentIntent verwendet er erneut, wenn er ein anderes Formular absendet, das einen höheren Zahlungsbetrag verlangt.
- So bringt er das System dazu, die teure Transaktion als bezahlt zu kennzeichnen, obwohl der volle Betrag nie beglichen wurde.
Das Problem entstand, weil das Plug-in nur den Status des Stripe-PaymentIntent prüfte, statt den erwarteten Zahlungsbetrag und dessen Zuordnung zur konkreten Formularübermittlung zu validieren.
War der PaymentIntent also bereits als erfolgreich markiert, konnte das System einen Kauf mit höherem Wert fälschlicherweise genehmigen.
Die Schwachstelle wurde unter CVE-2026-2890 erfasst und mit einem CVSS-Wert von 7,5 (hoch) bewertet. Betroffen sind alle Formidable-Forms-Versionen bis einschließlich 6.28; behoben wurde sie in Version 6.29.
So nutzen Sie Jotform, um Zahlungen sicher einzuziehen
Wer über Online-Formulare Zahlungen einzieht, sollte auf Tools mit sicheren Zahlungsabläufen und vertrauenswürdigen Integrationen setzen.
Jotform ist ein Formulargenerator ohne Programmierkenntnisse, den Unternehmen, gemeinnützige Organisationen und Institutionen weltweit nutzen, um über Online-Formulare Informationen und Zahlungen zu erfassen.
Über seine Bibliothek für Zahlungsintegrationen bietet Jotform integrierte Anbindungen an mehr als 40 Zahlungsabwickler:
Mit diesen Integrationen lassen sich Formulare an vertrauenswürdige Zahlungsplattformen anbinden, darunter Stripe, PayPal, Square, Authorize.net, Braintree, Apple Pay und Google Pay.
So können Unternehmen Zahlungen sicher einziehen, etwa für:
- Veranstaltungsanmeldungen
- Mitgliedschaften
- Produktbestellungen
- Spenden
- Terminbuchungen für Dienstleistungen
Da die Zahlungen über die offiziellen APIs der Zahlungsanbieter abgewickelt werden, orientieren sich die Transaktionsprüfung und die Sicherheitsinfrastruktur weiterhin an den Best Practices der jeweiligen Zahlungsplattform.
So nutzen Sie Jotform auf WordPress-Websites
Viele Website-Betreiber setzen auf WordPress, wünschen sich aber trotzdem ein sicheres Formular- und Zahlungssystem. Statt komplexe Formular-Plug-ins direkt in WordPress zu installieren, binden viele Teams lieber Formulare von externen Plattformen ein. Jotform stellt dafür ein schlankes WordPress-Plug-in bereit, mit dem sich Jotform-Formulare mühelos in WordPress-Seiten einbinden lassen:
Mit dem Plug-in „Jotform Online Embed Forms“ erstellen Sie Formulare über den leistungsstarken Formulargenerator von Jotform, der ohne Programmierung auskommt, und fügen sie mit wenigen Klicks in Ihre WordPress-Website ein. Dabei ist kein Code nötig, und die Formulare lassen sich vollständig an das Design Ihrer Website anpassen.
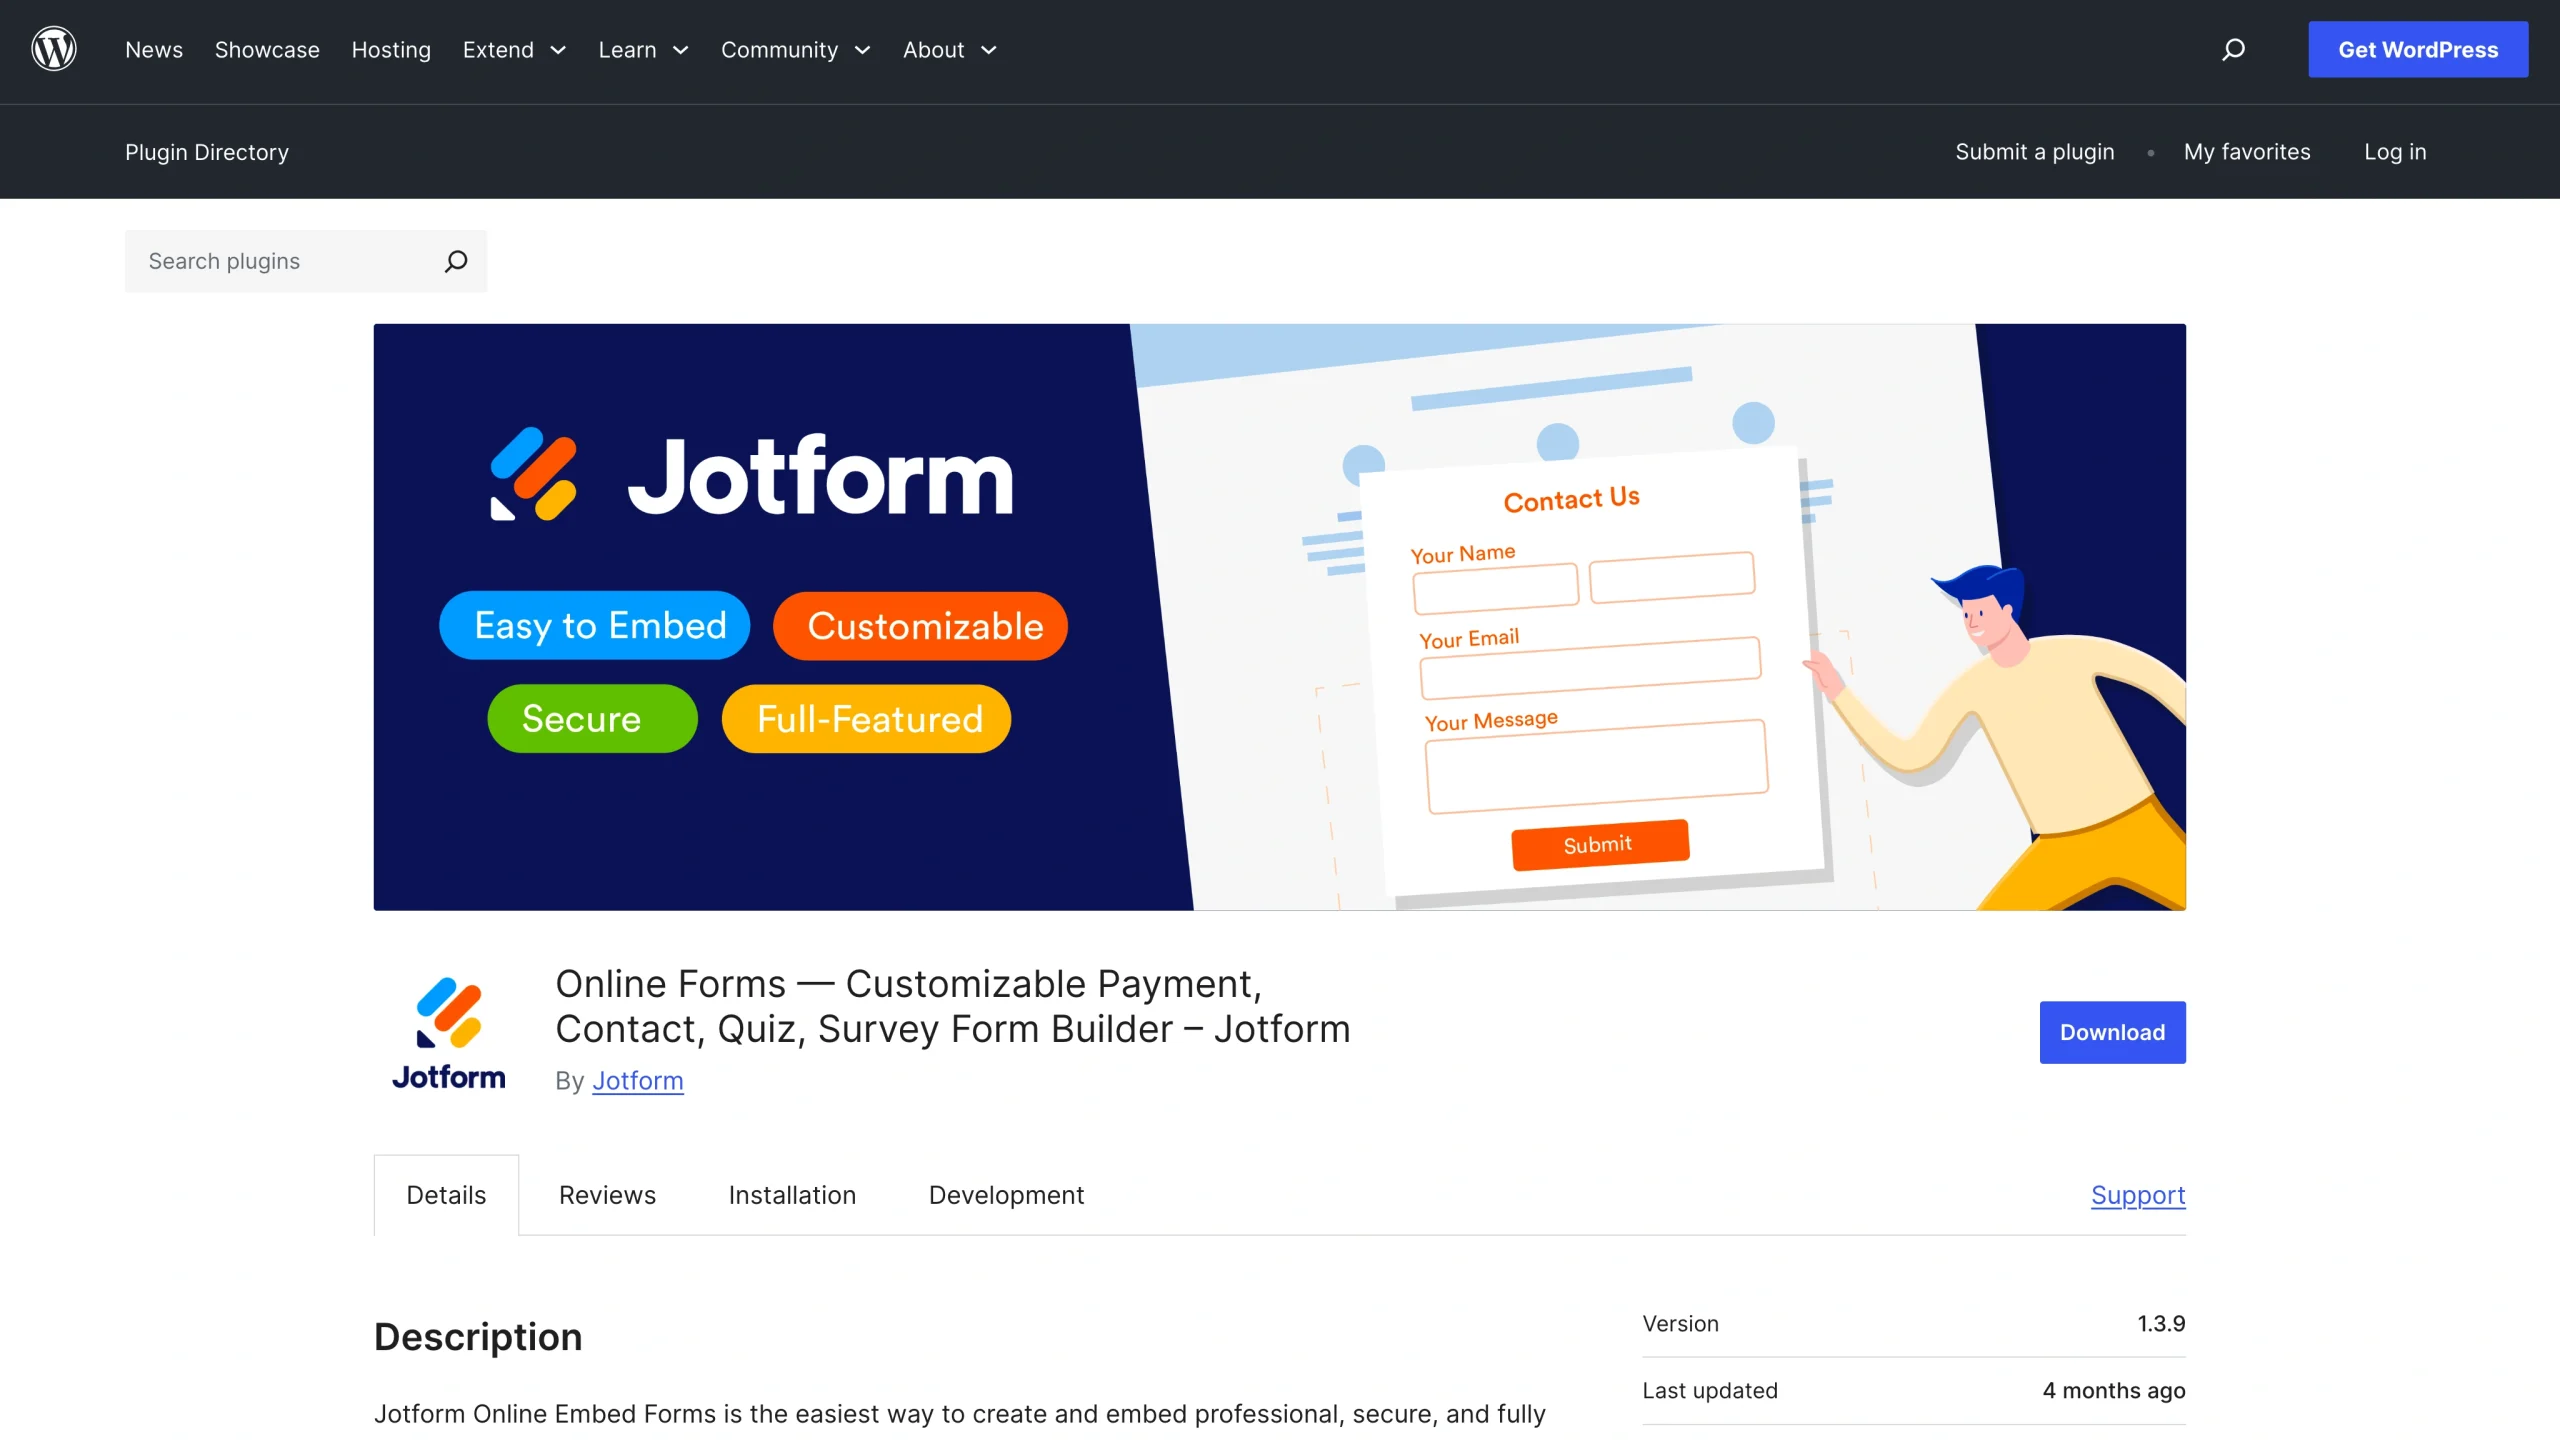
Nach der Installation können Sie mit dem Plug-in Folgendes tun:
- bestehende Jotform-Formulare direkt in WordPress-Seiten oder -Beiträge einbinden
- sichere Zahlungsformulare für Produkte, Anmeldungen oder Spenden anzeigen
- Formularantworten, Datei-Uploads und Zahlungen von Besuchern erfassen
- Übermittlungen, Benachrichtigungen und Workflows über das Jotform-Dashboard verwalten
Diese Architektur bringt einen entscheidenden Vorteil: Die Formularlogik und die Zahlungsabwicklung laufen außerhalb der Plug-in-Umgebung von WordPress. Da WordPress-Plug-ins in der Serverumgebung der Website selbst ausgeführt werden, können Schwachstellen in Plug-ins mitunter Risiken für die gesamte Seite nach sich ziehen. Wer extern gehostete Formulare einbindet, trennt die Inhaltsebene der Website von der Formular- und Zahlungsinfrastruktur.
5 bewährte Methoden für sichere Zahlungsformulare
Ob Sie nun WordPress-Plug-ins oder eingebettete Formulare verwenden – mit einigen wichtigen Maßnahmen lassen sich Sicherheitsrisiken rund um Zahlungen deutlich verringern.
Plug-ins und Integrationen aktuell halten
Veraltete Plug-ins zählen zu den häufigsten Einfallstoren für Schwachstellen auf Websites. In Software werden immer wieder Sicherheitslücken entdeckt, für die die Entwickler Patches veröffentlichen. Werden diese Updates nicht zeitnah eingespielt, können Angreifer bekannte Lücken ausnutzen.
So senken Sie dieses Risiko:
- Aktivieren Sie nach Möglichkeit automatische Updates für WordPress-Plug-ins und -Themes.
- Prüfen Sie regelmäßig, ob es Updates für Formulargeneratoren, Zahlungsintegrationen und Sicherheits-Plug-ins gibt.
- Behalten Sie die Sicherheitshinweise der Plug-in-Entwickler und der WordPress-Sicherheitsdienste im Blick.
- Entfernen Sie ungenutzte Plug-ins, die nicht mehr gepflegt werden.
Mit aktueller Software profitiert Ihre Website immer von den neuesten Sicherheitskorrekturen und Verbesserungen.
Vertrauenswürdige Zahlungsabwickler nutzen
Die Zahlungsabwicklung ist ein komplexes System, das starke Mechanismen zur Betrugsprävention und Transaktionsprüfung voraussetzt. Vertrauenswürdige Zahlungsabwickler investieren erheblich in eine Infrastruktur, die Zahlungsmanipulationen verhindert und sensible Daten schützt. Etablierte Anbieter wie Stripe, PayPal, Square und Authorize.net setzen dabei auf Schutzmechanismen wie:
- Tokenisierung, bei der sensible Kartendaten durch sichere Token ersetzt werden
- Systeme zur Betrugserkennung, die verdächtige Transaktionen überwachen
- starke Verschlüsselungsstandards für Zahlungsdaten
- Einhaltung der PCI-DSS-Sicherheitsstandards
Mit etablierten Zahlungsanbietern stellen Sie sicher, dass Transaktionen korrekt geprüft und die Zahlungsdaten Ihrer Kunden sicher verarbeitet werden.
Eigene Zahlungslogik nach Möglichkeit vermeiden
Eigene Zahlungsabläufe wirken vielleicht flexibel, können aber ernsthafte Sicherheitsrisiken mit sich bringen, wenn sie nicht sauber umgesetzt sind. Eine Zahlungsprüfung erfordert die sorgfältige Validierung von Transaktions-IDs, Zahlungsbeträgen, Benutzersitzungen und Zahlungsstatus.
Ohne ausreichende Tests und Sicherheits-Know-how prüft eine selbst gebaute Logik möglicherweise nicht alle wichtigen Bedingungen, etwa:
- ob die Zahlung zur aktuellen Transaktion gehört
- ob der abgebuchte Betrag dem erwarteten Betrag entspricht
- ob der Zahlungs-Token bereits verwendet wurde
Setzen Sie wann immer möglich auf die offiziellen Integrationen der Formularplattformen und Zahlungsabwickler, statt eigene Systeme zur Zahlungsprüfung zu entwickeln.
Transaktionen regelmäßig überwachen
Selbst mit starken Sicherheitsmaßnahmen sollten Sie Ihre Zahlungsaktivität im Blick behalten, um ungewöhnliches Verhalten zu erkennen.
Wenn Sie Ihre Transaktionen regelmäßig durchsehen, fallen Ihnen mögliche Probleme leichter auf, zum Beispiel:
- wiederholte Zahlungsversuche mit ungewöhnlichen Beträgen
- mehrere Transaktionen vom selben Konto innerhalb kurzer Zeit
- unerwartete Rückerstattungen oder Rückbuchungen
- verdächtige Formularübermittlungen im Zusammenhang mit Zahlungen
Viele Zahlungsabwickler stellen Dashboards bereit, mit denen Sie Zahlungsaktivitäten verfolgen, Transaktionsmuster auswerten und verdächtiges Verhalten markieren können.
Mit automatischen Warnungen und Benachrichtigungen reagieren Sie außerdem schneller, falls ungewöhnliche Aktivitäten auftreten.
Auf sicheres Hosting und HTTPS setzen
Verschlüsselung spielt beim Schutz von Zahlungsformularen und Nutzerdaten eine zentrale Rolle.
Alle Seiten, die sensible Informationen erfassen, sollten über HTTPS laufen. So wird die Kommunikation zwischen dem Browser des Nutzers und dem Website-Server verschlüsselt, und Angreifer können die Zahlungsdaten während der Übertragung nicht abfangen.
So stärken Sie die Sicherheit Ihrer Website:
- Installieren und pflegen Sie ein gültiges SSL-Zertifikat.
- Stellen Sie sicher, dass alle Zahlungsformulare ausschließlich über HTTPS-Verbindungen ausgeliefert werden.
- Vermeiden Sie das Laden externer Skripte oder Inhalte, die Schwachstellen einschleppen könnten.
- Setzen Sie auf zuverlässige Hosting-Anbieter mit Sicherheitsfunktionen wie Firewalls, Malware-Scans und Server-Überwachung.
Eine sichere Hosting-Infrastruktur in Kombination mit verschlüsselten Verbindungen schützt sowohl Kundendaten als auch Zahlungs-Token vor unbefugtem Zugriff.
So schützen Sie die Zahlungsinfrastruktur Ihrer Website
Zahlungsformulare gehören zu den wichtigsten Werkzeugen moderner Websites, erfordern aber zugleich eine durchdachte Sicherheitsgestaltung.
Die kürzlich entdeckte Schwachstelle bei der Zahlungsprüfung in einem WordPress-Formular-Plug-in zeigt, wie wichtig eine korrekte Validierung bei Online-Transaktionen ist.
Mit sicheren Zahlungsabwicklern, stets aktuellen Integrationen und zuverlässigen Formularplattformen verringern Unternehmen das Risiko von Zahlungsmanipulationen erheblich.
Mit Tools wie Jotform erstellen Sie ganz einfach sichere Zahlungsformulare, binden vertrauenswürdige Zahlungsanbieter an und fügen diese Formulare mit minimalem Aufwand in WordPress-Websites ein.
Wer online Zahlungen entgegennimmt, trifft mit der Investition in eine sichere Formularinfrastruktur nicht nur eine technische Entscheidung – es geht dabei ebenso um den Schutz der Einnahmen und des Vertrauens der Nutzer.
Dieser Artikel richtet sich an WordPress-Website-Betreiber, Entwickler und Unternehmen, die über Online-Formulare Zahlungen entgegennehmen und verstehen möchten, welche Schwachstellen bei der Zahlungsprüfung auftreten können und wie sich Transaktionen mit modernen Formular- und Zahlungslösungen sicher abwickeln lassen.













Kommentar abschicken: